위믹스 서틱 헌트 버그바운티 개편, 참여 조건과 심각도 등급·최대 1만달러 보상 기준 정리
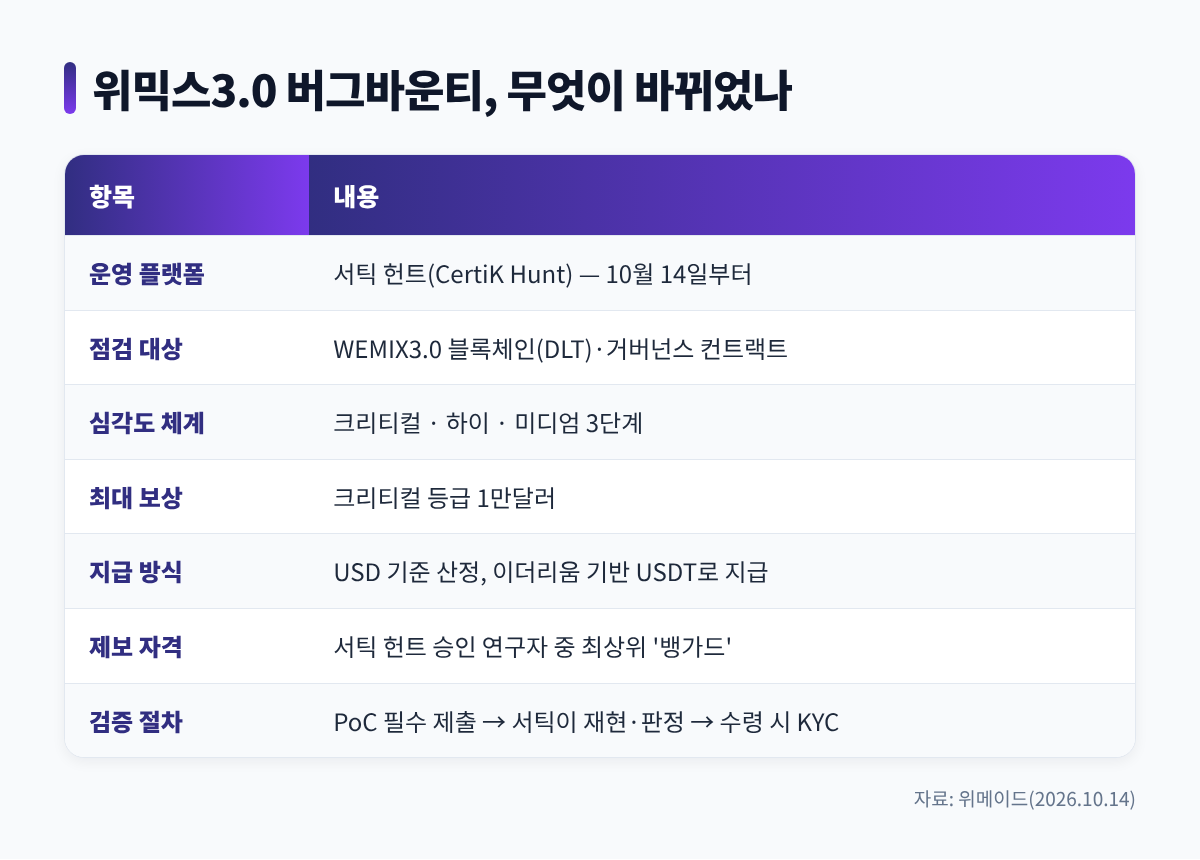
위믹스 재단이 글로벌 블록체인 보안 기업 '서틱(CertiK)'과 운영하던 버그바운티 프로그램을 개편했습니다. 서틱의 새 플랫폼 '서틱 헌트(CertiK Hunt)'를 기반으로 14일부터 운영합니다.
버그바운티는 외부 보안 연구자가 취약점을 찾아 알려주면 보상금을 주는 제도입니다. 이번 개편으로 위믹스3.0(WEMIX3.0) 생태계의 보안 점검 체계가 바뀌었고, 누가 제보할 수 있는지와 보상 기준도 새로 정해졌습니다.
서틱과 서틱 헌트는 무엇인가
서틱은 2017년 미국 뉴욕에서 세워진 웹3 보안 기업입니다. 정형 검증 기술을 바탕으로 스마트 컨트랙트 감사, 온체인 보안 모니터링 등 웹3 개발 전 과정의 보안 솔루션을 제공합니다.
서틱 헌트는 서틱이 기존 보안 연구 프로그램 '스카이실드'를 대신해 지난 7월 내놓은 초대 전용 보안 플랫폼입니다. 서틱의 사전 심사를 통과한 연구자와 프로젝트만 들어올 수 있고, 버그바운티 외에도 보안 감사 경진대회, AI 기반 보안 챌린지를 운영합니다.
점검 대상과 심각도 등급
이번 프로그램이 주로 들여다보는 대상은 WEMIX3.0 블록체인(DLT)과 거버넌스 컨트랙트입니다. 재단은 서틱의 권고에 따라 취약점 심각도를 크리티컬·하이·미디엄 3단계로 나눴습니다.
가장 높은 크리티컬 등급은 네트워크 전체가 멈추거나 직접적인 자금 손실이 생기는 수준의 심각한 위협에 해당합니다. 이 등급의 취약점을 제보하면 최대 1만달러의 보상금을 받을 수 있습니다.
보상금은 미국 달러(USD) 기준으로 계산한 뒤 이더리움 네트워크 기반 테더(USDT)로 지급합니다.
누가 제보할 수 있나: 참여 조건
이번 개편의 가장 큰 변화는 제보 자격입니다. 서틱 헌트는 기술 전문성, 취약점 발견 이력, 보안 커뮤니티 기여도 등을 심사해 승인한 연구자만 가입할 수 있습니다.
그중에서도 최상위 등급인 '뱅가드(Vanguard)' 연구자에게만 위믹스3.0 버그바운티 제보 권한이 주어집니다. 일반 이용자가 누구나 제보하는 방식이 아니라는 점을 알아둘 필요가 있습니다.
제보부터 보상 수령까지 절차
- 뱅가드 연구자가 취약점의 실제 영향을 입증하는 개념 증명(PoC)과 함께 제보
- 서틱이 PoC를 직접 재현해 유효성을 검증하고 심각도 판정
- 보상 수령 시 신원확인(KYC) 절차 진행
상세 점검 대상과 참여 조건은 서틱 헌트의 프로그램 페이지에서 확인할 수 있습니다.
위믹스 측 설명
위믹스 관계자는 "버그바운티 프로그램을 서틱 헌트로 개편함에 따라 WEMIX3.0 블록체인과 핵심 컴포넌트에 대한 상시적·선제적 보안 검증 체계를 한층 강화하게 됐다"며 "앞으로도 검증된 글로벌 보안 연구자들과 함께 신뢰할 수 있는 WEMIX3.0 생태계를 만들어 나가겠다"고 밝혔습니다.